
مسابقات CTF چیست؟ رویداد Capture The Flag و دنیای هکری
مسابقات CTF چیست؟ رویداد Capture The Flag و دنیای هکری
در دنیای امنیت سایبری و هکری، یادگیری تنها با مطالعه مفاهیم و شناخت نام آسیبپذیریها کامل نمیشود؛ متخصصان این حوزه باید بتوانند دانستههای خود را در شرایطی نزدیک به دنیای واقعی به کار بگیرند. مسابقات CTF دقیقاً برای همین هدف شکل گرفتهاند؛ محیطهایی کنترلشده که در آن شرکتکنندگان باید سرنخها را پیدا کنند، آسیبپذیریها را بشناسند و در نهایت «پرچم» مخفیشده را با استفاده از برنامه نویسی به دست آورند.
تصور کنید در برابر یک سایت آسیبپذیر، یک فایل ناشناخته، برنامهای بدون توضیح یا مجموعهای از دادههای رمزگذاریشده قرار گرفتهاید. زمان محدود است و همزمان افراد و تیمهای دیگری نیز در حال بررسی همین چالشها هستند. هدف شما پیدا کردن یک رشته متنی مخفی است که در اصطلاح مسابقات CTF به آن Flag یا پرچم گفته میشود.پرچم
CTF در ظاهر یک رقابت فنی و سرگرمکننده است، اما پشت این ساختار بازیگونه، مهارتهای مهمی از جمله امنیت وب، رمزنگاری، مهندسی معکوس، تحلیل شبکه، جرمیابی دیجیتال و بهرهبرداری از آسیبپذیریها قرار دارد. همین موضوع باعث شده این مسابقات به یکی از روشهای شناختهشده برای تمرین عملی مهارتهای امنیت سایبری تبدیل شوند.
پرچمی که در دنیای دیجیتال پنهان میشود
عبارت Capture The Flag در اصل به معنای «تسخیر پرچم» است و از بازی گروهی معروفی با همین نام گرفته شده است. در نسخه سنتی، هر تیم باید از پرچم خود محافظت کند و در عین حال پرچم تیم مقابل را تصاحب کند. در دنیای سایبری نیز ایده اصلی مشابه است، اما پرچم دیگر یک تکه پارچه نیست و معمولاً به شکل یک رشته متنی منحصربهفرد در محیط دیجیتال قرار دارد.
این رشته ممکن است درون کد یک برنامه، یک فایل، پایگاه داده، ترافیک شبکه یا سرویس آسیبپذیر پنهان شده باشد. شرکتکننده باید با بررسی سرنخهای موجود، مسیر حل مسئله را پیدا کند و پس از کشف Flag، آن را در سامانه مسابقه ثبت کند. اگر پاسخ صحیح باشد، امتیاز مربوط به آن چالش برای بازیکن یا تیم ثبت خواهد شد.
نکته مهم این است که CTF برای حمله به سامانههای واقعی طراحی نشده است. زیرساخت مسابقه معمولاً بهصورت ایزوله و کنترلشده آماده میشود تا شرکتکنندگان بتوانند تکنیکهای کشف آسیبپذیری و بهرهبرداری را بدون ایجاد اختلال در سرویسهای واقعی تمرین کنند. در بعضی رقابتها حتی ماشینهای مجازی و شبکههای جداگانه برای هر تیم در نظر گرفته میشود.
به همین دلیل، CTF را میتوان نوعی آزمایشگاه عملی امنیت سایبری دانست؛ جایی که فرد میتواند در یک محیط مجاز، هم با ذهنیت مهاجم آشنا شود و هم روشهای دفاع در برابر حملات را بهتر یاد بگیرد.
مسابقات CTF از کجا شروع شدند؟
شکل مدرن مسابقات Capture The Flag به میانه دهه ۱۹۹۰ میلادی بازمیگردد. نخستین نمونه شناختهشده DEF CON CTF در سال ۱۹۹۶ و در چهارمین دوره DEF CON برگزار شد. در آن رقابت، چند سرور در اختیار شرکتکنندگان قرار گرفت و تیمها تلاش میکردند سیستمهای هدف را بررسی و به آنها نفوذ کنند؛ داوران نیز موفقیت حملات و امتیازها را ارزیابی میکردند.
با گسترش اینترنت و افزایش وابستگی سازمانها به سامانههای دیجیتال، چنین رقابتهایی نیز از یک فعالیت محدود در جامعه هکری فاصله گرفتند. دانشگاهها، شرکتهای فناوری، گروههای آموزشی و مجموعههای تخصصی امنیت سایبری به تدریج از CTF برای آموزش، تمرین و ارزیابی مهارتهای فنی استفاده کردند.




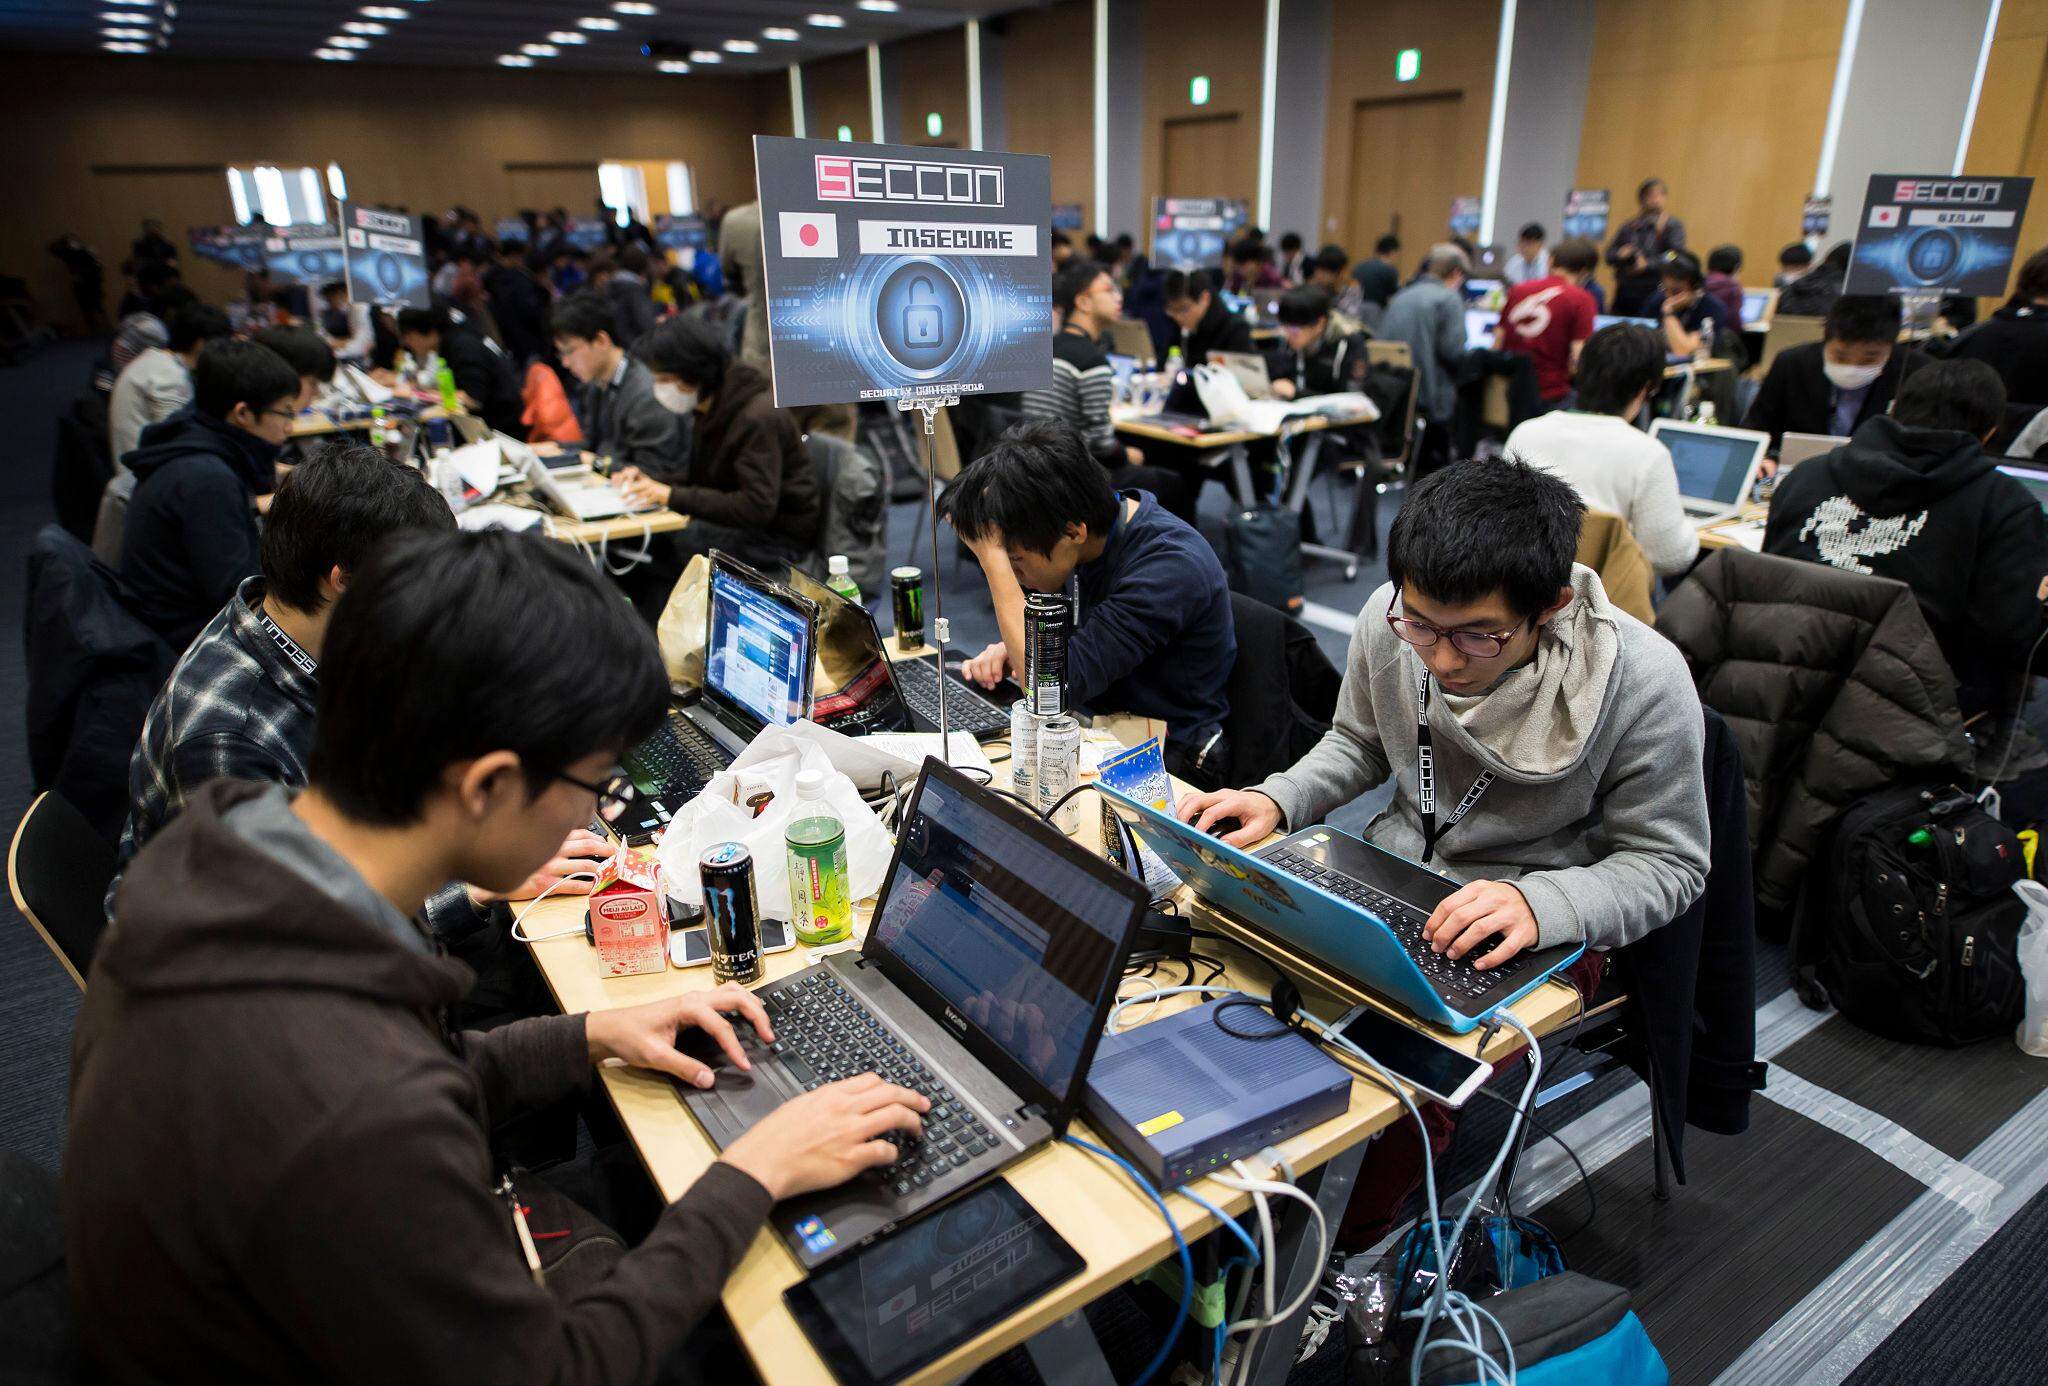
امروزه مسابقات CTF دیگر محدود به رویدادهای حضوری نیستند. بسیاری از رقابتها کاملاً آنلاین برگزار میشوند و افراد میتوانند از نقاط مختلف جهان در آنها شرکت کنند. بعضی مسابقات برای تازهکارها طراحی شدهاند و چالشهایی مقدماتی دارند، در حالی که رقابتهای پیشرفتهتر مسائل بسیار پیچیدهای را در اختیار تیمهای حرفهای قرار میدهند.
در فهرست مسابقات شناختهشده این حوزه نیز نام رویدادهایی مانند DEF CON CTF، Google CTF، picoCTF و CSAW CTF دیده میشود. برخی از این رقابتها بیشتر جنبه آموزشی دارند و برخی دیگر برای سنجش توانایی متخصصان باتجربه طراحی شدهاند.
یک مسابقه CTF چگونه پیش میرود؟
پیش از آغاز مسابقه، برگزارکنندگان مجموعهای از چالشهای امنیتی را آماده میکنند. هر چالش معمولاً سطح دشواری و ارزش امتیازی مشخصی دارد. مسئلههای سادهتر ممکن است امتیاز کمتری داشته باشند، در حالی که حل چالشهای دشوارتر امتیاز بیشتری به همراه دارد.
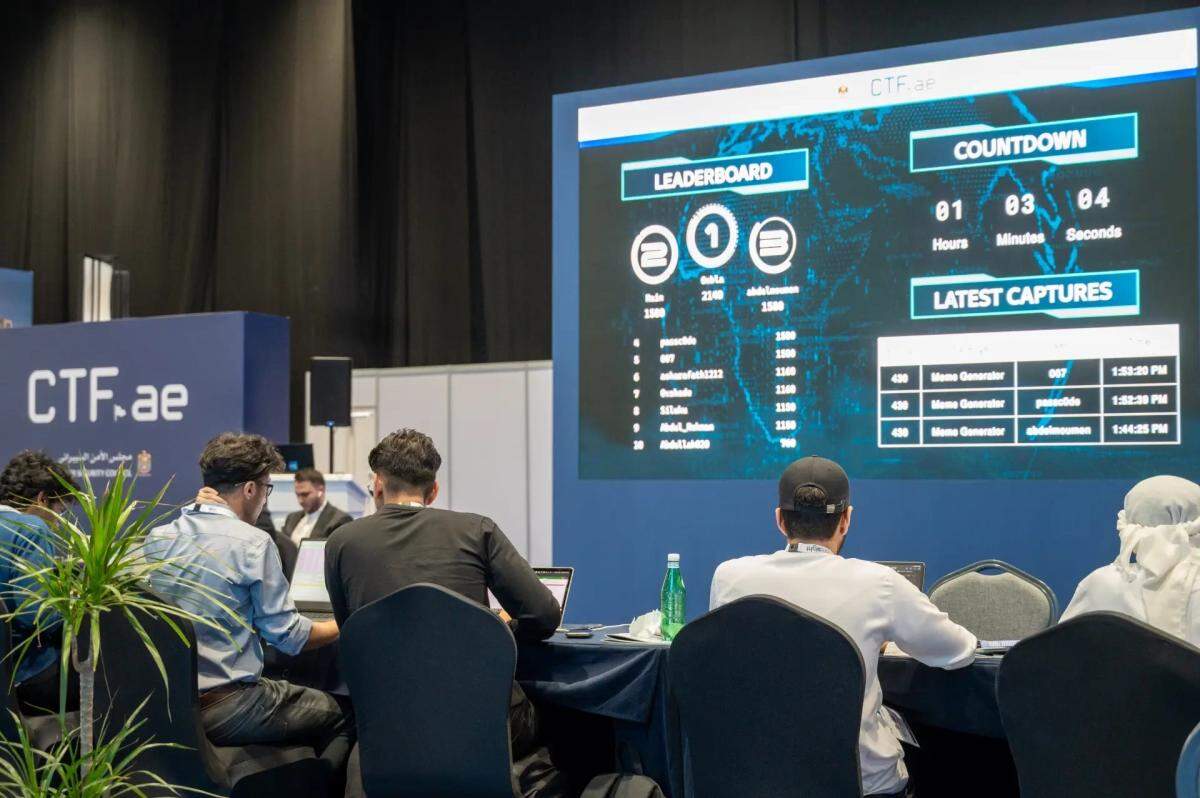
شرکتکنندگان میتوانند بهصورت انفرادی یا تیمی وارد مسابقه شوند. پس از شروع رویداد، فهرست چالشها و معمولاً جدول امتیازات در اختیار بازیکنان قرار میگیرد. تیمها براساس توانایی اعضا وظایف را تقسیم میکنند؛ برای نمونه، یک نفر روی امنیت وب تمرکز میکند، دیگری سراغ رمزنگاری میرود و فردی دیگر فایلها یا برنامههای ناشناخته را تحلیل میکند.
در برخی مسابقات، امتیاز چالشها ثابت است و در برخی دیگر سیستم امتیازدهی میتواند با توجه به تعداد افرادی که مسئله را حل کردهاند تغییر کند. در نتیجه، زمانبندی و انتخاب چالش مناسب نیز بخشی از استراتژی مسابقه محسوب میشود.
اما موفقیت فقط به دانش فنی وابسته نیست. اعضای یک تیم باید بتوانند یافتههای خود را سریع منتقل کنند، مسیرهای بینتیجه را کنار بگذارند و انرژی خود را روی مسائلی متمرکز کنند که احتمال حلشدن آنها بیشتر است. در مسابقات زماندار، مدیریت فشار و تقسیم صحیح کار میتواند به اندازه مهارت فنی اهمیت داشته باشد.
هر پرچم، یک معمای متفاوت است
یکی از جذابترین ویژگیهای CTF تنوع چالشهاست. هر مسئله میتواند بازیکن را با نوع متفاوتی از اطلاعات، برنامه یا آسیبپذیری روبهرو کند و برای رسیدن به پاسخ، روش خاصی لازم داشته باشد.
امنیت وب
در چالشهای Web، معمولاً یک وبسایت یا سرویس در اختیار شرکتکننده قرار میگیرد. هدف پیدا کردن ضعفهای امنیتی یا منطقی آن و استفاده از همان ضعف در محیط مسابقه برای رسیدن به Flag است.
رمزنگاری
در بخش Crypto، بازیکن با پیامها، دادهها یا الگوریتمهای رمزگذاریشده مواجه میشود. گاهی مسئله از شناسایی الگوریتم شروع میشود و گاهی ضعف موجود در نحوه استفاده از رمزنگاری، کلید یا پیادهسازی آن سرنخ اصلی است.
جرمیابی دیجیتال
چالشهای Forensics به بررسی شواهد دیجیتال مربوط میشوند. فایلهای لاگ، تصاویر دیسک، بستههای شبکه، فایلهای حذفشده یا دادههای پنهان میتوانند سرنخ رسیدن به Flag باشند. شرکتکننده باید اطلاعات پراکنده را کنار هم بگذارد تا تصویر کاملتری از اتفاق موردنظر به دست آورد.
مهندسی معکوس
در Reverse Engineering، برنامهای در اختیار بازیکن قرار میگیرد که معمولاً توضیح کاملی درباره منطق داخلی آن وجود ندارد. شرکتکننده باید با تحلیل رفتار برنامه و ساختار باینری آن، منطق پنهان و مسیر رسیدن به پاسخ را کشف کند.
بهرهبرداری باینری
در دسته Pwn یا Binary Exploitation، تمرکز روی آسیبپذیریهای سطح پایین برنامههاست. بازیکن باید ضعف موردنظر را شناسایی و در چارچوب محیط مسابقه از آن استفاده کند تا به هدف تعیینشده برسد.
OSINT و اطلاعات منبعباز
برخی رقابتها نیز چالشهای OSINT دارند. در این بخش لزوماً قرار نیست برنامهای را هک کنید؛ بلکه باید دادههای عمومی را جستوجو، بررسی و با یکدیگر ترکیب کنید. پیدا کردن ارتباط میان اطلاعات ظاهراً بیربط میتواند کلید حل مسئله باشد.
بنابراین CTF تنها آزمونی برای برنامهنویسی یا هک فنی نیست. تحلیل منطقی، جستوجو، دقت، خلاقیت و توانایی ارتباطدادن سرنخها نیز میتوانند در حل یک چالش تعیینکننده باشند. حوزههایی مانند رمزنگاری، جرمیابی، مهندسی معکوس، شبکه و امنیت وب نیز از جمله زمینههایی هستند که در مسابقات سایبری مورد استفاده قرار میگیرند.
چرا CTF در یادگیری امنیت سایبری اهمیت دارد؟
خواندن درباره یک آسیبپذیری با توانایی شناسایی و تحلیل آن در یک سامانه واقعی یکسان نیست. متخصص امنیت باید بتواند از میان حجم زیادی از اطلاعات، نشانه مهم را تشخیص دهد، فرضیه بسازد، ابزار مناسب را انتخاب کند و در صورت شکست، مسیر دیگری را امتحان کند.
مسابقات CTF این فرایند را به شکل عملی در اختیار شرکتکننده قرار میدهند. فرد تنها درباره یک آسیبپذیری مطالعه نمیکند؛ بلکه باید خودش مشکل را پیدا کند، شواهد را بررسی کند و راه رسیدن به پاسخ را کشف کند.
این مسابقات همچنین میتوانند به شناسایی نقاط ضعف مهارتی کمک کنند. ممکن است یک شرکتکننده در رمزنگاری عملکرد خوبی داشته باشد اما در مهندسی معکوس نیاز به تمرین بیشتری احساس کند. به همین دلیل، CTF میتواند مانند یک محیط آزمایشی برای ارزیابی مهارتهای مختلف عمل کند.
از طرف دیگر، سازمانها و مراکز آموزشی نیز میتوانند از چنین رقابتهایی برای آموزش عملی نیروها، ایجاد تجربه تیمی و تمرین مهارتهای دفاعی استفاده کنند. مسابقات سایبری در سالهای اخیر در محیطهای آموزشی و حرفهای بهعنوان ابزار یادگیری و توسعه مهارت مورد استفاده قرار گرفتهاند.
رقابت برای برنده شدن یا فرصتی برای یادگیری؟
جدول امتیازات، محدودیت زمانی و جایزه باعث میشوند CTF ماهیتی کاملاً رقابتی داشته باشد، اما یادگیری در بسیاری از این رویدادها بعد از پایان مسابقه نیز ادامه پیدا میکند.
یکی از روشهای رایج، انتشار Write-up است. شرکتکنندگان پس از پایان رقابت درباره مسیر حل چالشها مینویسند و توضیح میدهند چگونه از یک سرنخ اولیه به Flag رسیدهاند. این نوشتهها میتوانند برای سایر علاقهمندان منبع آموزشی ارزشمندی باشند و روشهای حل مسئله را به دیگران نشان دهند.
در نتیجه، یک چالش ممکن است در زمان مسابقه تنها توسط تعداد محدودی از تیمها حل شود، اما پس از انتشار راهحلها، افراد بیشتری میتوانند منطق آن را بررسی کنند و تکنیکهای جدید یاد بگیرند. برخی تیمهای دانشگاهی نیز از جلسات حل چالش و ارائه راهحل به یکدیگر برای آموزش مستمر اعضا استفاده میکنند.
این ویژگی باعث میشود CTF فقط یک رقابت برای کسب امتیاز نباشد؛ بلکه بخشی از جامعه آموزشی و حرفهای امنیت سایبری نیز به شمار بیاید.
جمعبندی نهایی
CTF یا Capture The Flag مجموعهای از مسابقات و تمرینهای عملی در حوزه امنیت سایبری است که در آن شرکتکنندگان باید با تحلیل چالشها، کشف آسیبپذیریها و بررسی سرنخهای دیجیتال، پرچمهای مخفی را پیدا کنند. این پرچمها ممکن است در یک وبسایت، برنامه، فایل، ترافیک شبکه یا دیگر بخشهای محیط مسابقه قرار داشته باشند.
از مدل Jeopardy که بر حل معماهای مستقل تمرکز دارد تا ساختار Attack–Defense که در آن حمله و دفاع بهصورت همزمان انجام میشود، هر قالب بخش متفاوتی از مهارتهای امنیتی را آزمایش میکند. رمزنگاری، امنیت وب، جرمیابی دیجیتال، مهندسی معکوس، تحلیل شبکه و بهرهبرداری باینری تنها بخشی از زمینههایی هستند که ممکن است در این مسابقات دیده شوند.
در نهایت، اهمیت CTF فقط در پیدا کردن یک رشته متنی و بالا رفتن در جدول امتیازات خلاصه نمیشود. این رقابتها فرصتی فراهم میکنند تا علاقهمندان امنیت سایبری را به شکل عملی تجربه کنند، ذهنیت مهاجم و مدافع را بهتر بشناسند و مهارت حل مسئله خود را در یک محیط کنترلشده توسعه دهند. به همین دلیل، پشت هر پرچم در یک مسابقه CTF، علاوه بر یک امتیاز، یک تجربه فنی جدید نیز پنهان شده است.