
هشدار مایکروسافت درباره میلیونها حمله فیشینگ با کد QR
هشدار مایکروسافت درباره میلیونها حمله فیشینگ با کد QR
کدهای QR که برای دسترسی سریع به لینکها و اطلاعات طراحی شدهاند، به یکی از ابزارهای مورد استفاده مجرمان سایبری برای اجرای حملات فیشینگ تبدیل شدهاند. بر اساس گزارش امنیتی مایکروسافت، تعداد حملات فیشینگ مبتنی بر QR در مارس ۲۰۲۶ به ۱۸٫۷ میلیون مورد رسید؛ رقمی که بالاترین میزان ماهانه در دستکم یک سال گذشته گزارش شده است.
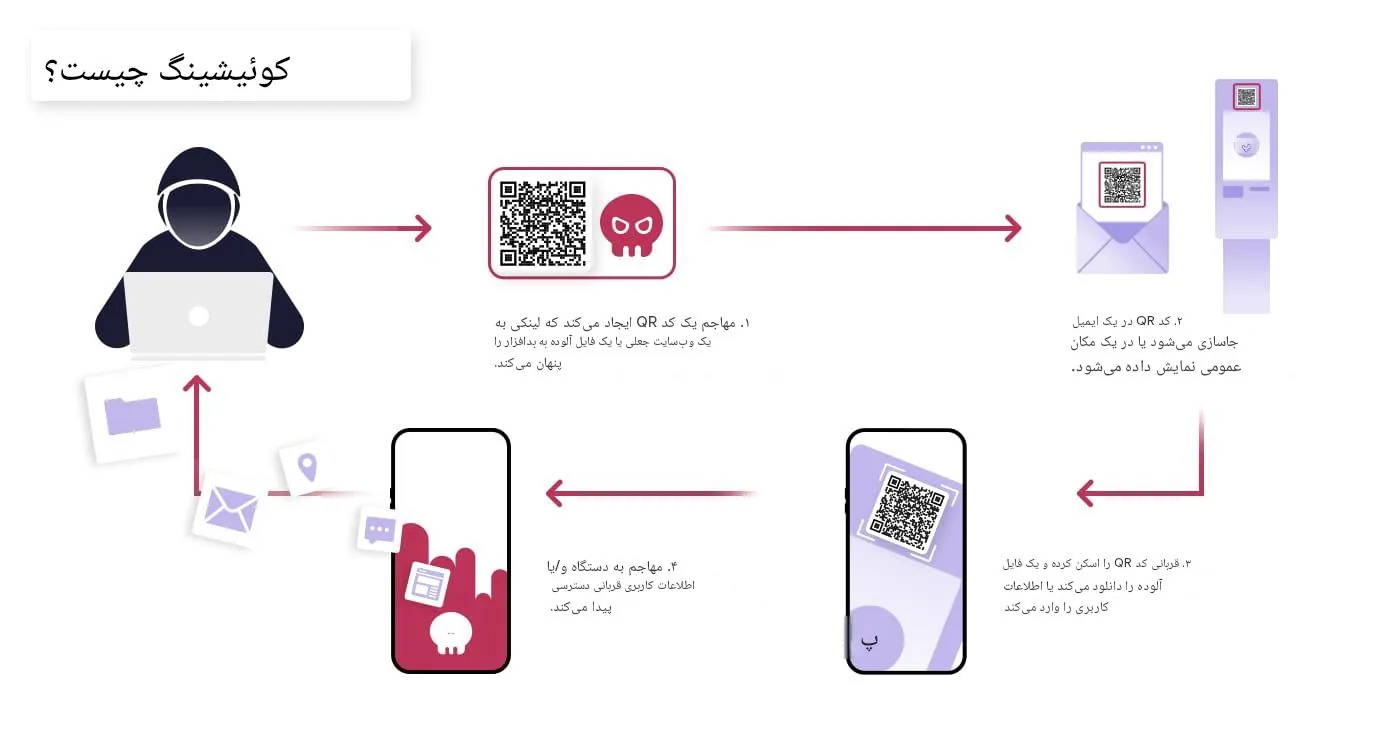
فیشینگ با کد QR چگونه انجام میشود؟
در این شیوه، مهاجمان یک لینک مخرب را داخل کد QR قرار میدهند و آن را از طریق ایمیل یا فایل پیوست برای قربانی ارسال میکنند. پیام ارسالی ممکن است ظاهری معتبر داشته باشد و کاربر را به اسکن کد ترغیب کند.
پس از اسکن، فرد ممکن است به یک وبسایت جعلی هدایت شود که برای سرقت اطلاعات ورود به حساب کاربری، رمز عبور یا سایر دادههای حساس طراحی شده است. از آنجا که مقصد لینک درون تصویر کد QR پنهان است، تشخیص ماهیت آن پیش از اسکن میتواند دشوارتر از بررسی یک لینک متنی باشد.
چرا حملات فیشینگ با QR خطرناکتر شدهاند؟
یکی از دلایل استفاده مهاجمان از این روش، امکان انتقال کاربر از یک دستگاه به دستگاه دیگر است. برای مثال، ممکن است کد مخرب در ایمیلی روی رایانه نمایش داده شود، اما کاربر با تلفن همراه خود آن را اسکن کند و وارد مرورگر گوشی شود.
در چنین شرایطی، بررسیهای امنیتی انجامشده روی رایانه لزوماً از محیط مرورگر گوشی محافظت نمیکنند. همچنین برخی سامانههای امنیتی ممکن است در شناسایی محتوای تصویری یا استخراج نشانیهای تعبیهشده در کدهای QR با محدودیتهایی روبهرو باشند. البته میزان محافظت به ابزارهای امنیتی و نحوه پیکربندی آنها بستگی دارد.
آمار حملات فیشینگ QR در سهماهه دوم ۲۰۲۶
طبق آمار ارائهشده در گزارش مورد اشاره، حملات فیشینگ مبتنی بر QR پس از ثبت رکورد ماهانه در مارس، روندی نزولی را تجربه کردند.
- مارس ۲۰۲۶: ثبت اوج ۱۸٫۷ میلیون حمله
- آوریل ۲۰۲۶: کاهش حدود ۷ درصدی و رسیدن به ۱۷٫۴ میلیون مورد
- مه و ژوئن ۲۰۲۶: ادامه روند کاهشی
- پایان سهماهه: رسیدن حجم حملات به حدود ۸٫۳ میلیون مورد
این کاهش بهتنهایی به معنای برطرف شدن تهدید نیست؛ زیرا کدهای QR همچنان میتوانند برای پنهان کردن لینکهای مخرب و فریب کاربران مورد استفاده قرار گیرند.
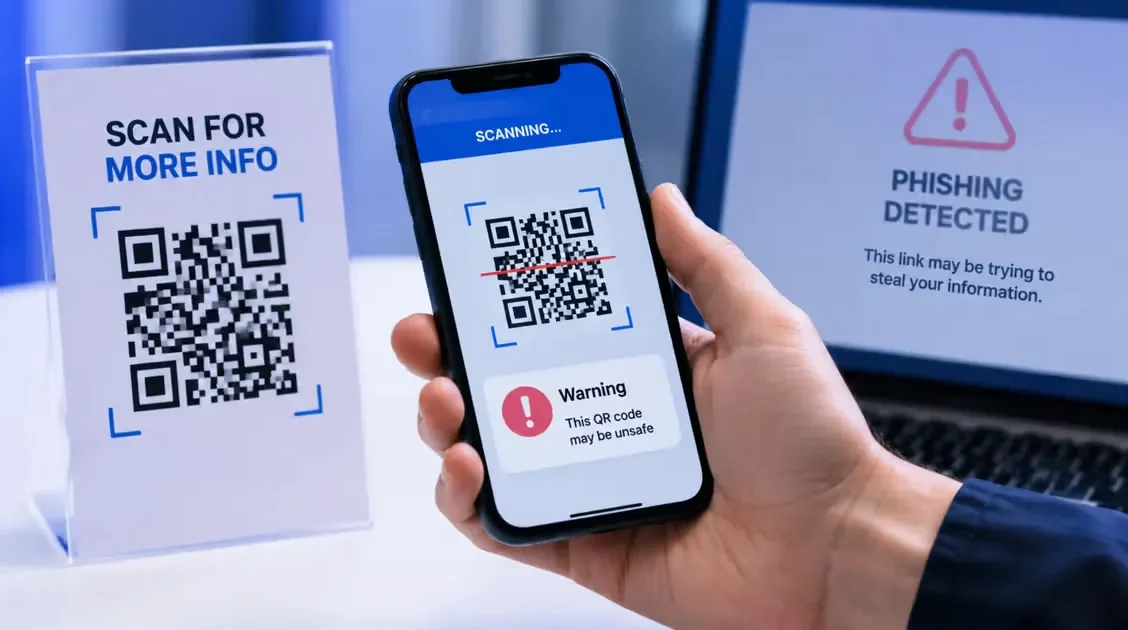
چگونه از فیشینگ با کد QR جلوگیری کنیم؟
برای کاهش احتمال قربانی شدن در این حملات، بهتر است کدهای QR را مانند لینکهای معمولی در نظر بگیرید و پیش از باز کردن مقصد، چند نکته را بررسی کنید:


- به کدهای غیرمنتظره اعتماد نکنید. اگر QR از طریق ایمیل، پیام یا فایل ناشناس ارسال شده است، پیش از اسکن، اعتبار فرستنده و دلیل ارسال آن را بررسی کنید.
- نشانی مقصد را بررسی کنید. در صورت نمایش پیشنمایش لینک، دامنه را با دقت بخوانید و مراقب نشانیهای مشابه دامنه اصلی یا آدرسهای مشکوک باشید.
- در صفحات ورود و پرداخت احتیاط کنید. پیش از وارد کردن رمز عبور، اطلاعات بانکی یا کدهای تأیید، مطمئن شوید در وبسایت رسمی قرار دارید.
- به هشدارهای مرورگر توجه کنید. اگر مرورگر یا ابزار امنیتی درباره یک صفحه هشدار میدهد، آن را نادیده نگیرید.
- از ابزارهای امنیتی بهروز استفاده کنید. بهروزرسانی سیستمعامل، مرورگر و راهکارهای امنیتی میتواند به شناسایی برخی تهدیدها کمک کند.
آیا استفاده از کد QR بهخودیخود خطرناک است؟
خیر. کدهای QR کاربردهای متعددی دارند؛ از اشتراکگذاری رمز وایفای و نشانی وبسایت گرفته تا ارائه اطلاعات تماس و دسترسی به خدمات آنلاین. خطر اصلی به محتوای کد و مقصدی مربوط میشود که کاربر پس از اسکن به آن هدایت میشود.
برای ساخت کد QR اختصاصی، از جمله برای اشتراکگذاری آدرس وبسایت یا رمز وایفای، میتوانید از ابزار آنلاین ساخت QR کد در کاویزو استفاده کنید. بااینحال، این ابزار برای ساخت کد QR است، نه شناسایی کدهای مخرب یا تشخیص حملات فیشینگ؛ بنابراین نباید از آن برای تأیید امنیت یک کد ناشناس استفاده کرد.
در نهایت، مهمترین راهکار مقابله با فیشینگ QR، بررسی مقصد پیش از وارد کردن اطلاعات حساس است. ظاهر ساده یک کد QR تضمینی برای امن بودن لینک داخل آن نیست.