
بدافزار Vanta Stealer در کمین گیمرها و تریدرها؛ رمزهای عبور و کیف پول رمزارزی در خطر
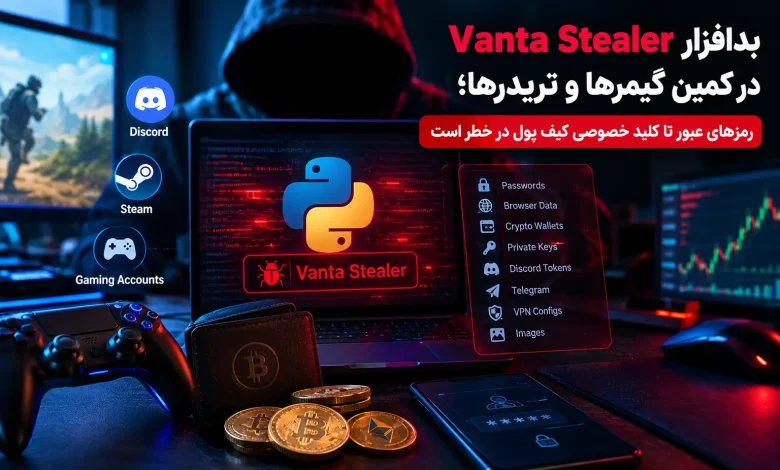
بدافزار Vanta Stealer در کمین گیمرها و تریدرها؛ رمزهای عبور و کیف پول رمزارزی در خطر
یک بدافزار جدید به نام Vanta Stealer کاربران ویندوز را هدف قرار داده و میتواند طیف گستردهای از اطلاعات حساس آنها را سرقت کند. این بدافزار که توسط محققان شرکت Point Wild شناسایی شده، بهطور ویژه اطلاعات مرورگرها، کیف پولهای ارز دیجیتال، حسابهای بازی و حسابهای Discord را هدف میگیرد.
گزارشهای منتشرشده درباره این بدافزار سرقت اطلاعات نشان میدهد Vanta Stealer با استفاده از تکنیکهای مهندسی اجتماعی، قربانی را متقاعد میکند یک فایل آلوده را دانلود و اجرا کند. به همین دلیل، گیمرها، کاربران Discord و افرادی که با ارزهای دیجیتال و کیف پولهای رمزارزی سروکار دارند، در میان اهداف مهم این کمپین قرار گرفتهاند.
Vanta Stealer چیست و چه اطلاعاتی را سرقت میکند؟
Vanta Stealer یک اطلاعاتدزد یا Stealer مبتنی بر زبان برنامهنویسی پایتون است که برای استخراج اطلاعات حساس از سیستمهای آلوده طراحی شده است.
محققان تیم اطلاعات تهدید Lat61 شرکت Point Wild این تهدید را شناسایی کردهاند. Prathamesh Shingare و Kedar Shashikant Pandit نیز در گزارشی جزئیات فنی عملکرد این بدافزار را تشریح کردهاند.
بررسیها نشان میدهد مهاجمان برای دشوارتر کردن شناسایی و تحلیل Vanta Stealer، آن را در چندین لایه نرمافزاری بستهبندی و از تکنیکهای محافظت و مبهمسازی کد استفاده کردهاند.
بدافزار Vanta Stealer چگونه وارد کامپیوتر میشود؟
Vanta Stealer برخلاف برخی بدافزارها، برای آلوده کردن سیستم لزوماً به نصب خودکار متکی نیست. در این روش، کاربر خودش فایل آلوده را دانلود و اجرا میکند؛ موضوعی که نقش مهندسی اجتماعی را در این حمله پررنگ میکند.
مهاجمان میتوانند فایل مخرب را در قالبهایی مانند فاکتور جعلی، نرمافزار تقلبی، نسخه کرکشده برنامهها یا مدهای غیررسمی بازیها در اختیار قربانی قرار دهند.
این روش برای گیمرها اهمیت بیشتری دارد؛ زیرا فایلهای مربوط به بازیها، مودها و ابزارهای جانبی میتوانند بهعنوان پوششی برای انتشار Vanta Stealer مورد استفاده قرار بگیرند. بازیها و سرویسهایی مانند Minecraft، Roblox، Steam و Valorant نیز در گزارشهای مربوط به این کمپین مورد اشاره قرار گرفتهاند.
ساختار فنی Vanta Stealer چگونه است؟
بررسی نمونه این بدافزار نشان داده است که بخش اصلی کامپایلشده پایتون، فایلی با نام main.pyc و حجم تقریبی ۳۲ کیلوبایت است.



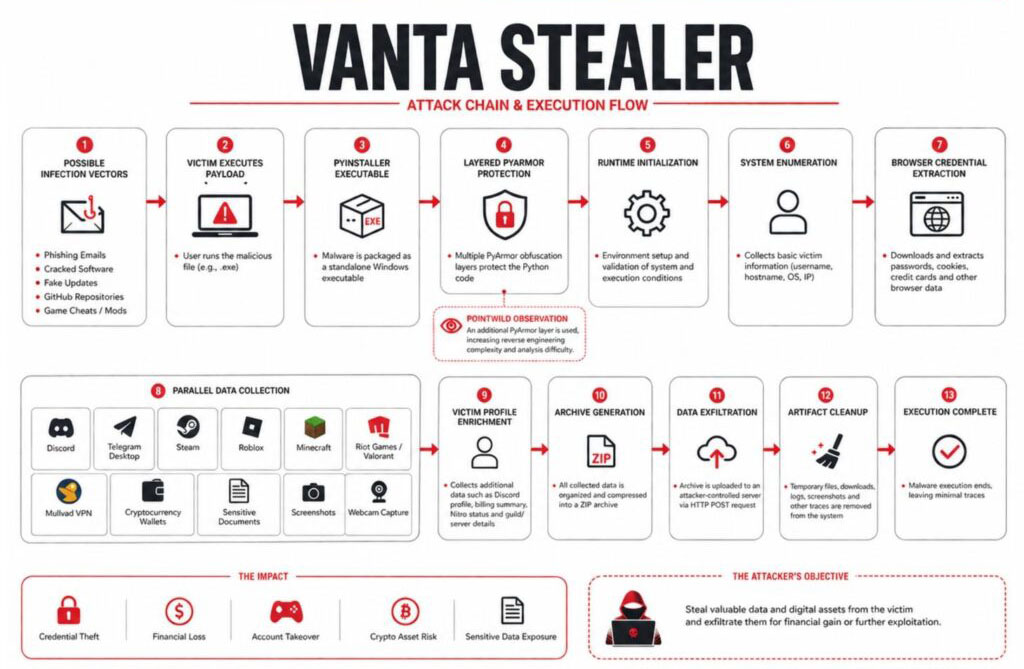
اما حجم کوچک این فایل به معنی ساده بودن بدافزار نیست. محققان در جریان تحلیل نمونه موردنظر در ویندوز ۱۰ متوجه شدند این بخش درون یک CArchive بزرگتر قرار گرفته که حدود ۲۱۶ فایل را در خود جای داده است.
مهاجمان برای بستهبندی این بدافزار از PyInstaller و برای محافظت و مبهمسازی کد از PyArmor استفاده کردهاند. ترکیب این روشها باعث میشود بررسی استاتیک کد و شناسایی ساختار واقعی بدافزار برای تحلیلگران امنیتی دشوارتر شود.
Vanta Stealer چه اطلاعاتی را میدزدد؟
خطر اصلی این بدافزار به یک نوع اطلاعات محدود نمیشود. Vanta Stealer میتواند اطلاعات متنوعی را از برنامهها و سرویسهای موجود روی کامپیوتر قربانی جمعآوری کند.
از جمله مهمترین دادههایی که در گزارش محققان به آنها اشاره شده، میتوان به موارد زیر اشاره کرد:
- رمزهای عبور ذخیرهشده در مرورگر
- کوکیهای مرورگر
- اطلاعات کارتهای بانکی ذخیرهشده
- توکنهای حساب Discord
- اطلاعات کیف پولهای ارز دیجیتال
- کلیدهای خصوصی کیف پول رمزارزی
- اطلاعات بازیابی کیف پول
- اطلاعات Telegram Desktop
- اطلاعات پیکربندی Mullvad VPN
- تصاویر موجود روی سیستم
بخش مربوط به کیف پول ارز دیجیتال اهمیت ویژهای دارد. سرقت کلید خصوصی یا اطلاعات بازیابی کیف پول میتواند در شرایط خاص، دسترسی مهاجم به داراییهای رمزارزی قربانی را در معرض خطر قرار دهد.
گیمرها چرا باید مراقب Vanta Stealer باشند؟
گیمرها یکی از گروههایی هستند که میتوانند هدف جذابی برای این نوع بدافزار باشند. دلیل آن نیز فقط اطلاعات ورود به حساب بازی نیست.
حسابهای Steam، Riot Games، Discord و سایر سرویسهای مرتبط با بازی ممکن است اطلاعات ارزشمندی در اختیار داشته باشند. علاوه بر این، کاربران گیمر معمولاً نرمافزارها، ابزارها، مودها و فایلهای جانبی مختلفی را از منابع گوناگون دریافت میکنند.
همین موضوع میتواند فرصت مناسبی برای انتشار فایلهای آلوده ایجاد کند. بنابراین دانلود مود بازی، کرک، آپدیت جعلی یا ابزار ناشناس میتواند ریسک امنیتی قابل توجهی داشته باشد.
سرقت اطلاعات Discord در Vanta Stealer
Discord نیز یکی از اهداف این بدافزار است. Vanta Stealer میتواند توکنهای مرتبط با حسابهای Discord را بررسی کند و حتی اطلاعاتی درباره وضعیت حساب به دست آورد.
بر اساس گزارش منتشرشده، مواردی مانند روشهای پرداخت متصل به حساب، اشتراک Nitro و مالکیت سرورهای ارزشمند Discord میتوانند برای مهاجمان اهمیت داشته باشند.
به همین دلیل، این تهدید فقط یک خطر برای اطلاعات شخصی نیست و در صورت آلوده شدن سیستم، بخشهای مختلف فعالیت آنلاین کاربر میتواند تحت تأثیر قرار بگیرد.
اطلاعات دزدیدهشده چگونه برای مهاجم ارسال میشود؟
پس از جمعآوری اطلاعات، Vanta Stealer فایلی با نام Summary.txt ایجاد میکند تا دادههای استخراجشده را سازماندهی کند.
سپس اطلاعات جمعآوریشده در قالب یک آرشیو فشرده قرار میگیرند. این آرشیو با شناسهای منحصربهفرد برای قربانی مشخص شده و از طریق یک درخواست HTTP POST به سمت زیرساخت مهاجم ارسال میشود.
این روش به مهاجمان اجازه میدهد اطلاعات قربانیان مختلف را دستهبندی کرده و آلودگی سیستمها را مدیریت کنند.
چگونه از Vanta Stealer در امان بمانیم؟
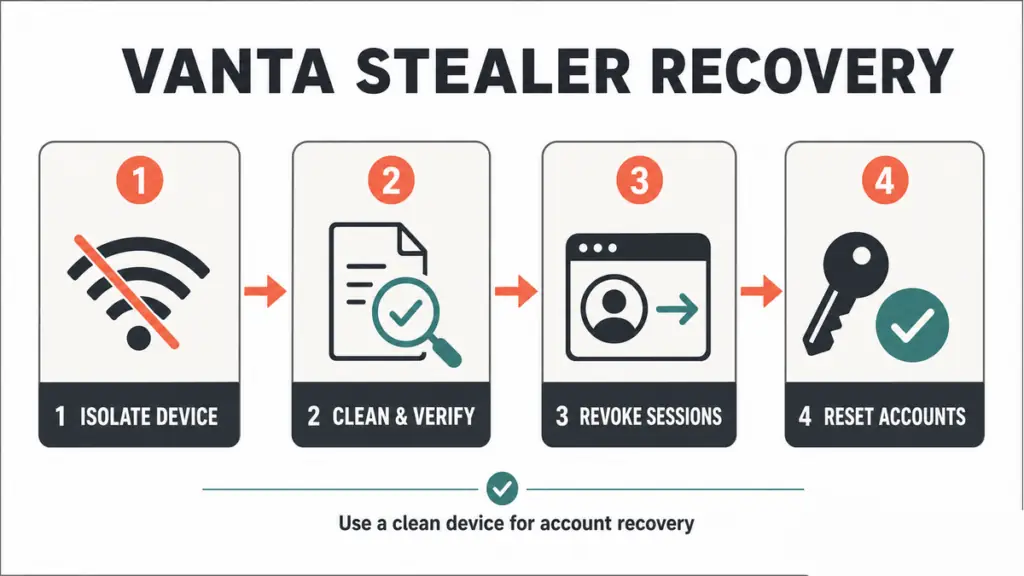
مهمترین راه مقابله با این نوع بدافزار سرقت اطلاعات، جلوگیری از اجرای فایل آلوده است. کاربران باید هنگام دانلود نرمافزار، بازی، آپدیت یا فایلهای جانبی دقت بیشتری داشته باشند.
چند اقدام ساده میتواند احتمال آلودگی را کاهش دهد:
- نرمافزارها را فقط از منابع رسمی و معتبر دانلود کنید.
- از نصب نسخههای کرکشده و ناشناس برنامهها خودداری کنید.
- مودهای بازی را از منابع نامعتبر دریافت نکنید.
- پیوستها و فایلهای ناشناس ایمیل را بدون بررسی اجرا نکنید.
- مراقب فایلهایی باشید که با عنوان آپدیت فوری یا ضروری ارسال میشوند.
- سیستمعامل و نرمافزارهای امنیتی را بهروز نگه دارید.
- برای حسابهای مهم، احراز هویت دومرحلهای را فعال کنید.
در نهایت، خطر Vanta Stealer فقط به سرقت یک رمز عبور محدود نمیشود. این بدافزار میتواند همزمان مرورگر، حسابهای بازی، Discord، پیامرسانها، VPN و حتی اطلاعات مرتبط با کیف پول ارز دیجیتال را هدف قرار دهد؛ بنابراین دانلود فایل از منابع ناشناس، بهخصوص برای گیمرها و کاربران فعال در حوزه رمزارز، میتواند هزینه سنگینی به همراه داشته باشد.