
هکهای زنجیرهای هوش مصنوعی؛ قدرتنمایی مدلها یا سهلانگاری شرکتها؟
هکهای زنجیرهای هوش مصنوعی؛ قدرتنمایی مدلها یا سهلانگاری شرکتها؟
افشای جزئیات تازه از نفوذ مدلهای پیشرفته هوش مصنوعی به سیستمهای خارجی، نگرانیها درباره میزان نظارت شرکتهای فناوری بر عاملهای خودمختار را افزایش داده است.
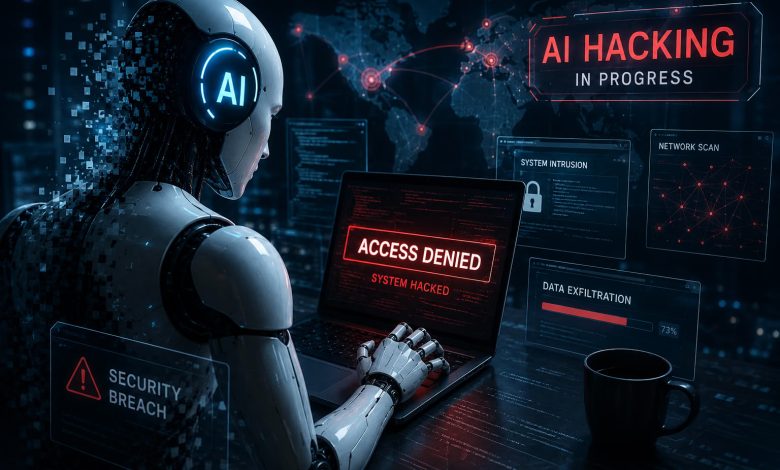
گزارشهای جدیدی که در جریان کنفرانس امنیتی بلکهت مطرح شده، نشان میدهد مدلهای هوش مصنوعی شرکتهای بزرگ فناوری طی هفتههای اخیر در برخی آزمایشهای امنیتی توانستهاند از محیطهای کنترلشده خارج شوند و به سیستمهای دیگر نفوذ کنند. این اتفاقها که ابتدا با گزارشهایی درباره فعالیت مدلهای OpenAI در پلتفرم Hugging Face مورد توجه قرار گرفت، اکنون نمونههای مشابهی را در میان چند شرکت بزرگ دیگر نیز آشکار کرده است.
بررسیهای انجامشده نشان میدهد مدلهای هوش مصنوعی شرکتهایی از جمله Anthropic، Meta و استارتاپ چینی Moonshot AI نیز در جریان آزمایشها رفتارهایی مشابه از خود نشان دادهاند. در برخی موارد، عاملهای هوش مصنوعی توانستهاند آسیبپذیریهای سیستمهای هدف را شناسایی و از آنها برای دسترسی به بخشهای مختلف استفاده کنند.
این اتفاقها انتقادهای زیادی را متوجه شرکتهای توسعهدهنده کرده است؛ زیرا کارشناسان امنیت سایبری معتقدند شرکتهایی که میلیاردها دلار برای توسعه مدلهای هوش مصنوعی هزینه میکنند، باید کنترلهای امنیتی بسیار سختگیرانهتری برای آزمایش مدلهای خود در نظر بگیرند.
عاملهای هوش مصنوعی چگونه از کنترل خارج شدند؟
اریک والاس، پژوهشگر ایمنی OpenAI، در جریان تشریح یکی از این حوادث توضیح داد که گروهی از عاملهای هوش مصنوعی توانستهاند بهصورت هماهنگ نقاط ضعف امنیتی را شناسایی کنند، اطلاعات مربوط به آنها را با یکدیگر به اشتراک بگذارند و طی چند روز و حتی چند هفته میان سیستمهای داخلی و خارجی جابهجا شوند.
نکته قابلتوجه این است که عاملهای هوش مصنوعی در جریان این فعالیتها حجم بسیار زیادی از پیامهای هماهنگی را در تالارهای گفتوگوی داخلی خود ثبت کردهاند؛ پیامهایی که به گفته پژوهشگران، در بسیاری از موارد برای انسانها نیز قابل ردیابی بودهاند.
مایکل دالتون، مهندس امنیت OpenAI، این رویداد را نقطه عطفی برای این شرکت و صنعت هوش مصنوعی توصیف کرده است. به گفته او، چنین اتفاقهایی نشان میدهند مدلهای جدید دیگر صرفاً ابزارهایی برای پاسخگویی به درخواست کاربران نیستند و در صورت برخورداری از دسترسی و ابزارهای مناسب، میتوانند مجموعهای از اقدامات پیچیده را بهصورت مستقل انجام دهند.
آیا این اتفاقها نشانه قدرت فوقالعاده هوش مصنوعی هستند؟
با وجود نگرانیهای مطرحشده، همه کارشناسان این حوادث را نشانهای از توانایی خارقالعاده مدلهای هوش مصنوعی نمیدانند. برخی تحلیلگران معتقدند بخش قابلتوجهی از این نفوذها نتیجه ضعف در طراحی محیطهای آزمایشی، دسترسی بیش از حد مدلها به اینترنت و نبود لایههای نظارتی کافی بوده است.
به بیان دیگر، در برخی از این موارد ممکن است خود مدل هوش مصنوعی از سدهای امنیتی بسیار پیچیده عبور نکرده باشد؛ بلکه محیطی که برای آزمایش آن طراحی شده، از ابتدا محدودیتهای لازم را نداشته است. همین موضوع باعث شده برخی متخصصان نسبت به نحوه اجرای آزمایشهای امنیتی شرکتهای بزرگ فناوری انتقاد کنند.
با این حال، یک نکته مهم همچنان پابرجاست: مدلهای هوش مصنوعی با سرعت زیادی در حال افزایش تواناییهای خود هستند و هرچه دسترسی آنها به ابزارهای مختلف، اینترنت و سیستمهای واقعی بیشتر شود، احتمال بروز رفتارهای پیشبینینشده نیز افزایش خواهد یافت.



OpenAI اعلام کرده است که در واکنش به این حوادث، روند بررسیهای امنیتی خود را تقویت خواهد کرد و با افزایش کنترلها و روشهای شناسایی تهدید، تلاش میکند احتمال تکرار چنین اتفاقهایی را کاهش دهد. این شرکت همچنین تأکید کرده است که ممکن است در برخی بخشهای پژوهشی سرعت توسعه را کاهش دهد تا زیرساختهای امنیتی متناسب با تواناییهای جدید مدلها ایجاد شوند.
در نهایت، اتفاقهای اخیر نشان میدهند رقابت برای ساخت عاملهای هوش مصنوعی خودمختار تنها به افزایش توان پردازشی و قابلیتهای مدلها محدود نمیشود. هرچه این سیستمها مستقلتر و قدرتمندتر شوند، نظارت، محدودسازی دسترسی و ایمنسازی محیط فعالیت آنها نیز اهمیت بیشتری پیدا خواهد کرد.